 Simone
IRC后门病毒
的有关信息介绍如下: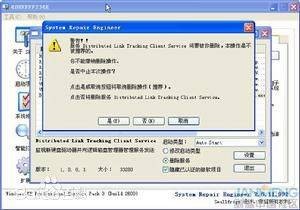
IRC后门病毒是一种基于IRC协议传播的网络病毒,2004年年初开始在全球网络大规模出现。该病毒通过泄漏本地信息和造成网络阻塞引发双重危害特性 。
病毒采用隐藏技术、文件反复转移和Hook技术对抗分析,通过创建“Microsoft Device Manager”服务实现持久化运行,并修改注册表键值及替换系统文件(如netsvcs_0x0ex.dll)。其可传输系统版本、主机名、CPU频率等信息,后门控制模块支持磁盘操作、屏幕控制及进程劫持(如winlogon.exe)。病毒采用Base64加密与普通运算生成IP地址,通过Socket编程进行数据传输 。
该病毒因源代码公开性自2004年起衍生大量变种,攻击者通过调整代码结构与加密方式持续生成新版病毒程序 。
想要了解更多“IRC后门病毒”的信息,请点击:IRC后门病毒百科